
大型企業接連發生資料外洩 網安中心籲提防網絡釣魚風險
【大公報訊】記者陳杰報道:本港近日接連發生大型企業資料外洩,加上國際雲端服務異常事件,香港網絡安全事故協調中心(HKCERT)提醒公眾及企業,資料外洩帶來的網絡安全風險具滯後性,並不會在機構公布事故後隨即結束,反而往往是後續攻擊的開端,不法分子極可能利用外洩的個人資料,與近期的系統服務異常事件,發動具針對性的網絡釣魚攻擊及詐騙。
近日,本港大型零售及珠寶集團先後發生資料外洩,涉及數十萬用戶的姓名、電話、電郵及部分信用卡號碼。HKCERT指出,不法分子往往會整合外洩數據,向受影響人士發偽冒短訊、電郵或來電,並透過準確說出其個人資料,令受害者放下戒心,從而套取完整的信用卡資料、銀行賬戶密碼或一次性驗證碼,發動「二次詐騙」。
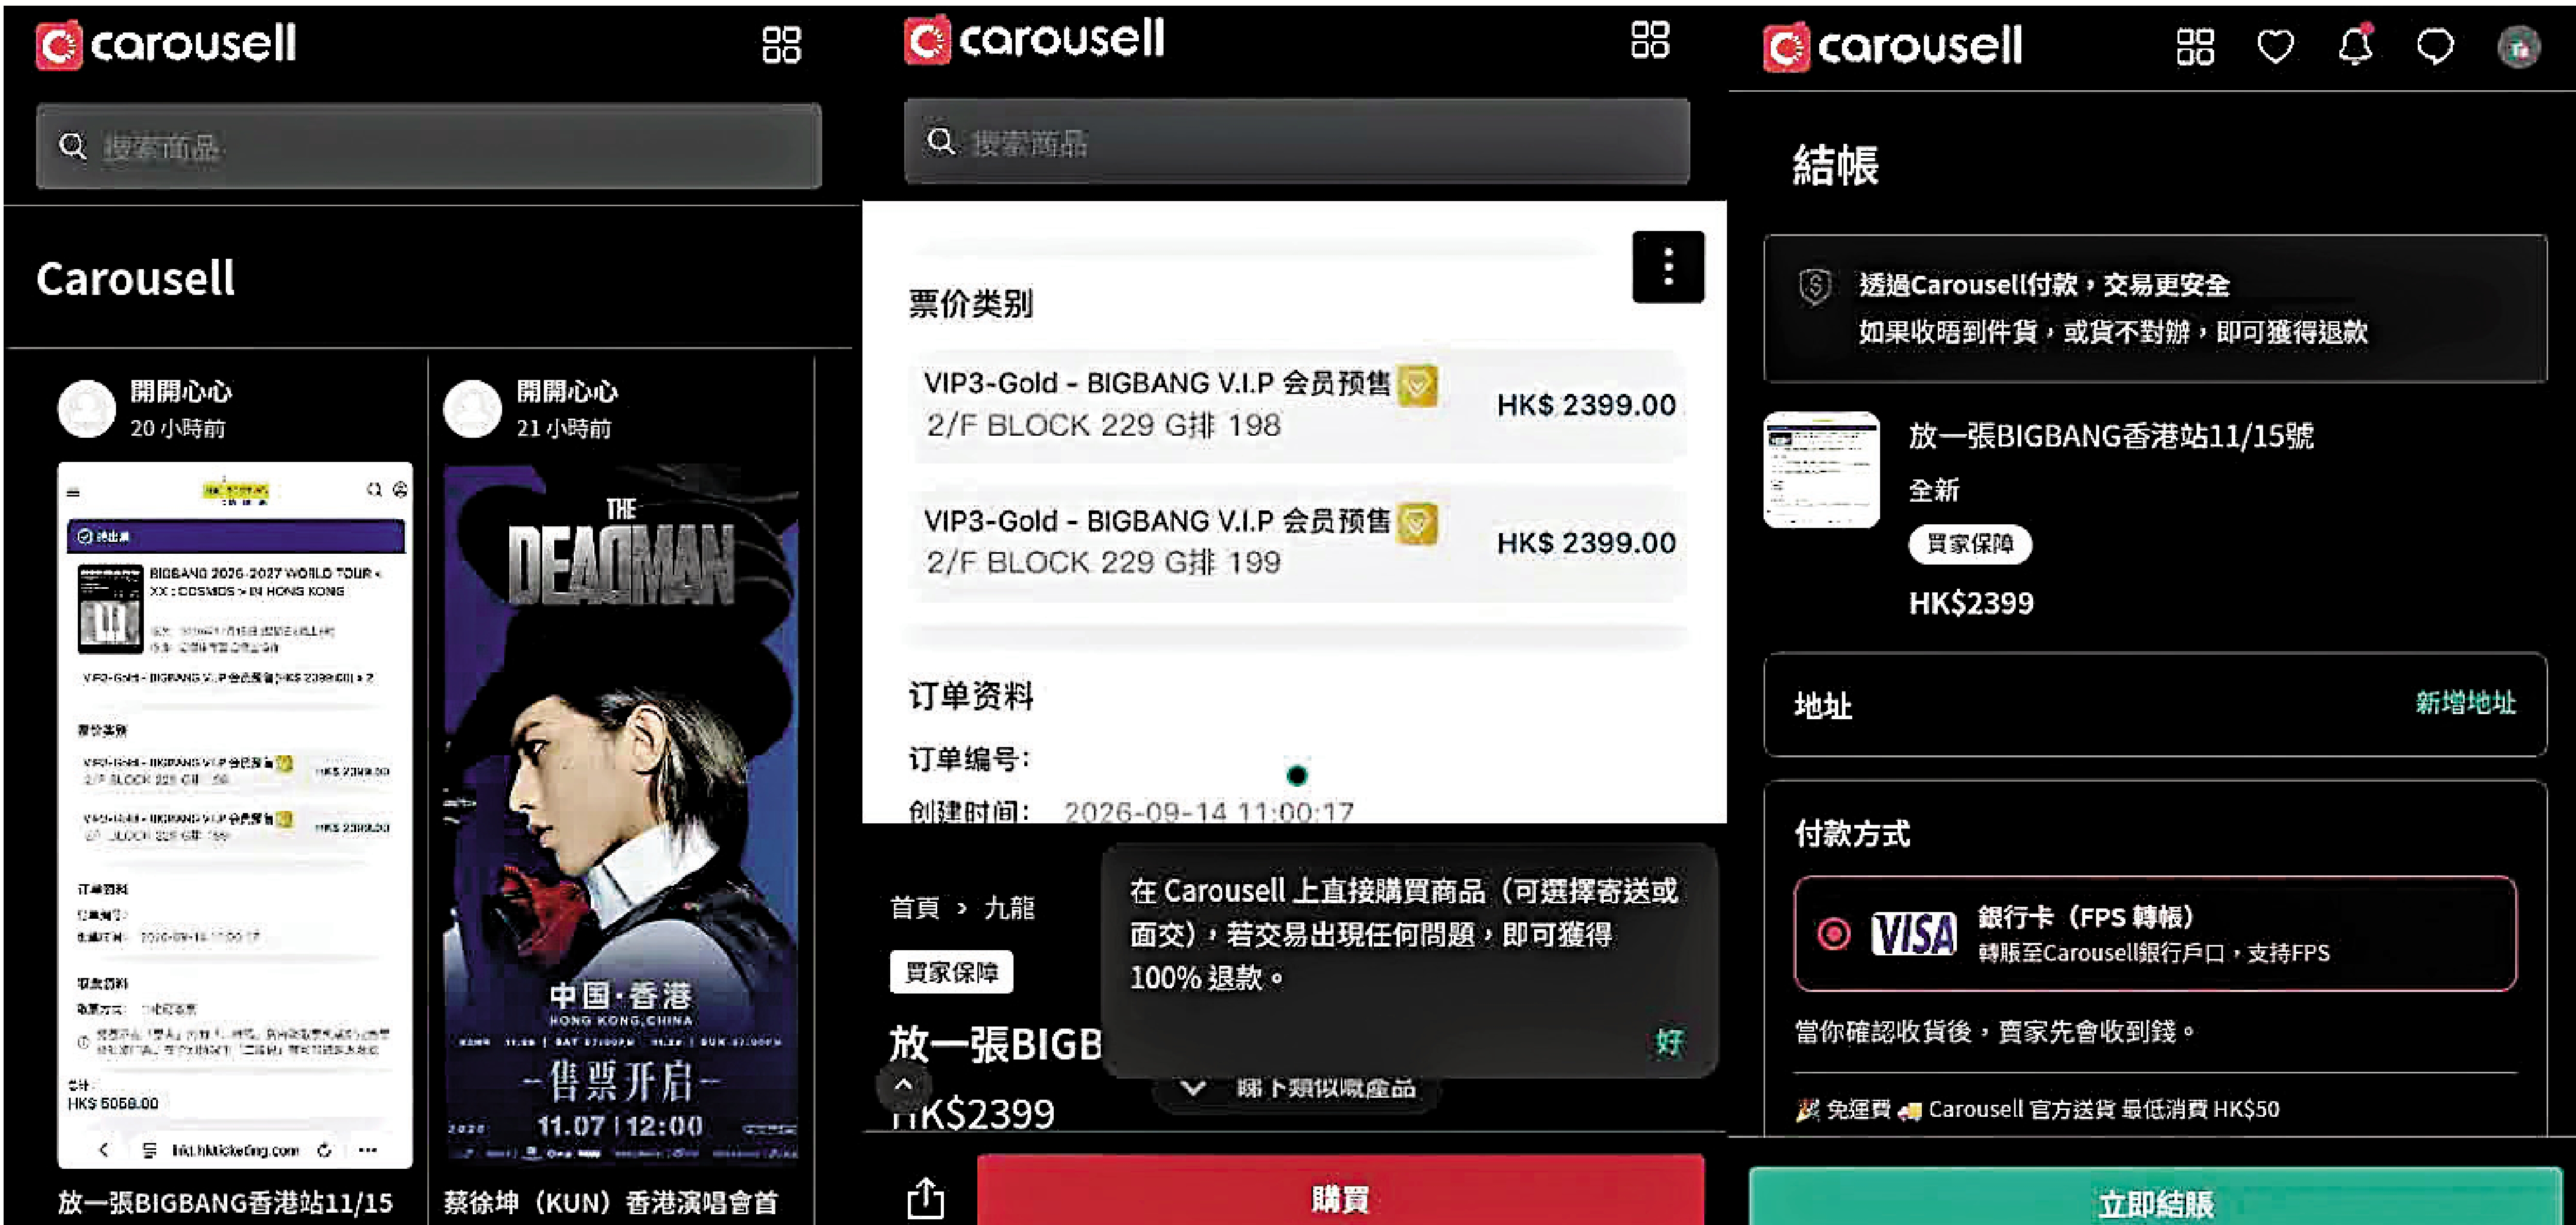
與此同時,不法分子亦有機會藉科技熱點及日常網購活動發動攻擊。例如早前Microsoft雲端及相關服務曾出現異常中斷,公眾須提防假冒官方的「賬戶異常通知」或「緊急修復」釣魚訊息,誘騙用戶於假網站輸入登入憑證。此外,網上買賣平台Carousell的釣魚騙案依然活躍,騙徒常偽裝買賣雙方,經平台通訊或WhatsApp發送偽冒「官方收款/驗證連結」,誘導轉賬或盜取銀行卡資料。
強化賬戶密碼管理
HKCERT指,資料外洩後常存在「威脅潛伏期」,黑客先將外洩資料與暗網數據交叉比對(Cross-matching),拼湊出目標完整背景後才發動精準釣魚。面對進階威脅,公眾必須採取更具前瞻性的防範措施。
HKCERT提醒,公眾應強化賬戶密碼管理,切勿在不同網上服務(如購物平台、電郵及網上銀行)重複使用相同密碼。同時啟用雙重認證(2FA),為所有支援雙重認證的網上賬戶啟用此功能,即使密碼不幸外洩,仍能為賬戶提供額外防線。
針對缺乏內部資安專才的中小企,可透過HKCERT推出的「網絡安全服務供應商聯動計劃」(CSPCP),配對本地網絡安全服務供應商,獲取專業檢測、防護方案及應變支援。
