
深圳發布AI工具應用商業秘密保護指引
【大公報訊】記者郭若溪、黃穗深圳報道:深圳市市場監督管理局近日發布《人工智能工具應用中的商業秘密保護指引》(簡稱「《指引》」),系統梳理AI工具應用中的洩密風險。這也是全國較早聚焦AI商業秘密保護這一新興領域的指導性文件。這份指引發布之際,恰逢全球多起與AI工具相關的商業秘密洩露事件引發高度關注,無疑給正加速擁抱AI的企業敲響了一記警鐘。
《指引》收錄了12個與AI工具使用相關的洩密事例,其中一個典型案例發生在半導體行業。深圳某企業允許部分半導體業務部門員工使用外部通用型AI問答助手,用以優化程序、製作會議紀錄和修復報錯代碼等,最終導致半導體設備測量資料、產品良率等涉密內容被錄入AI工具的學習資料庫,內部信息瞬間外洩且無法收回。涉事企業不得不收緊監管、加強培訓,並發布公告警告,若再發生類似事件,將切斷AI工具服務。
過去,商業秘密可能被鎖在文件櫃、服務器和權限系統中;今天,它卻可能在一次輸入、一次點擊之間,被上傳至公有AI平台,進入企業難以掌控的數字空間。對此,深圳可酪創新科技有限公司CEO段峰認為,《指引》是「未雨綢繆」,「在大規模洩密還未發生之前,就先把標準動作定義出來。」他指出,該份指引雖無強制效力,但恰恰可避免強制手段帶來的延伸風險,「倘若一刀切,那麼洩密者可能會轉向私人賬號操作,讓風險更難被發現。」
《指引》分析指出,與傳統IT環境相比,商業秘密正從圖紙、配方等實體形態,加速轉向數據、代碼、模型參數等數字化形態;洩密成因也從「人為竊取」為主,擴展到員工無意識輸入、工具自身漏洞、部署配置不當等多種情形。更棘手的是,公有消費級AI工具「輸入即上傳、使用即留痕」,洩密過程隱蔽、迅速、不可逆,企業往往在信息擴散後才察覺,陷入「發現難、取證難、止損難」的現實困境。以物理隔離、合同約束為主的傳統保護手段,亟須針對AI工具的深度應用加以升級。
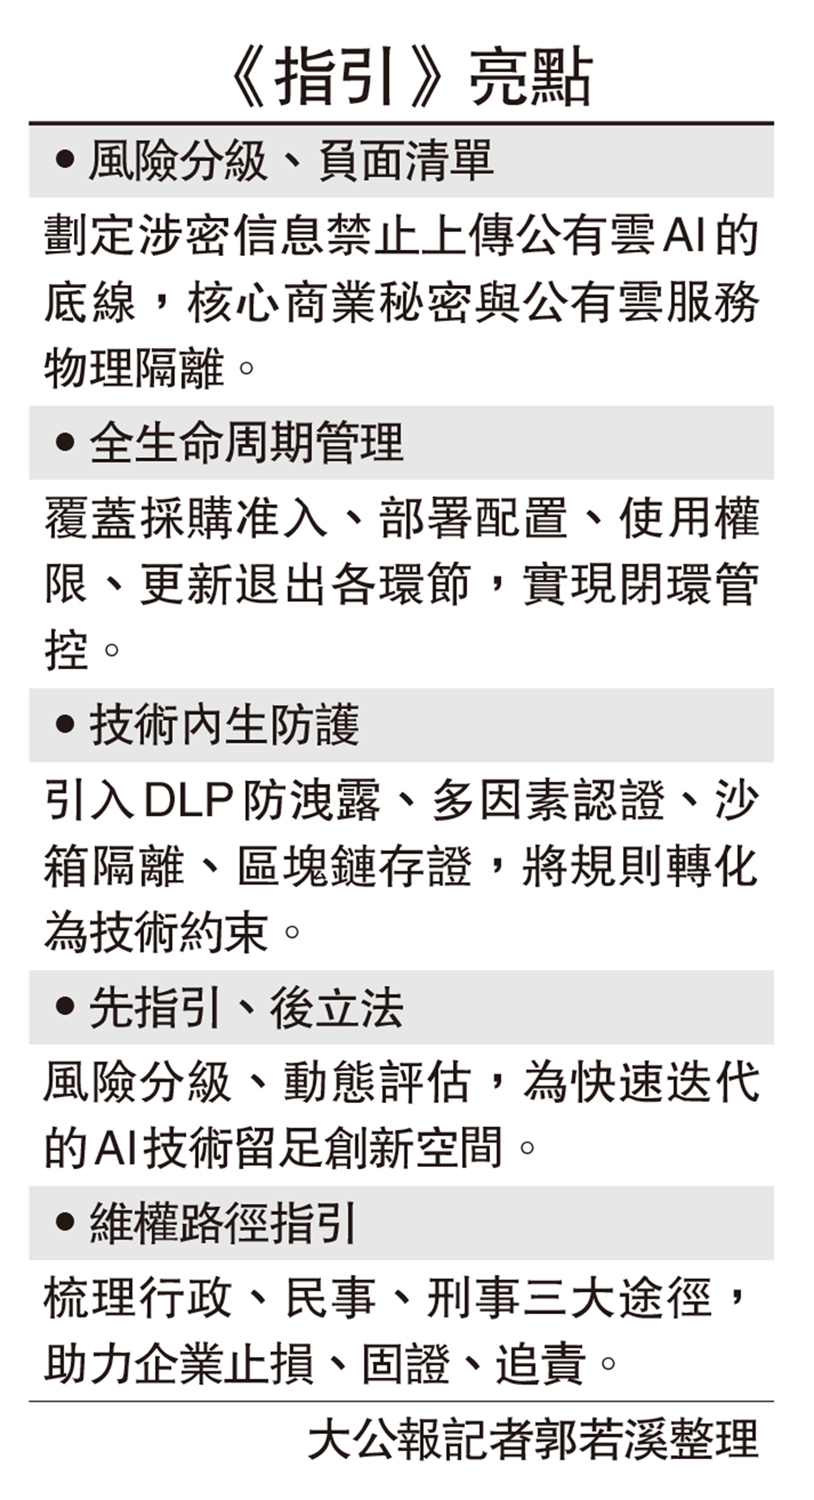
面對技術快於法規的現實,深圳選擇了「先指引、後立法」的治理路徑。該《指引》不具有行政強制力,卻以相當的前瞻性,它以「負面清單」劃定涉密信息禁止上傳公有雲AI的底線;以「全生命周期管理」覆蓋採購准入、部署配置、使用權限、更新退出的每一環節;引入DLP數據防洩露、多因素認證、沙箱隔離、區塊鏈存證等硬核技術手段;並針對洩密事件,梳理出行政、民事、刑事三條維權路徑。
