Java潛伏高危漏洞 甲骨文急修補 全球資訊系統風險再外露 多國嚴陣以待
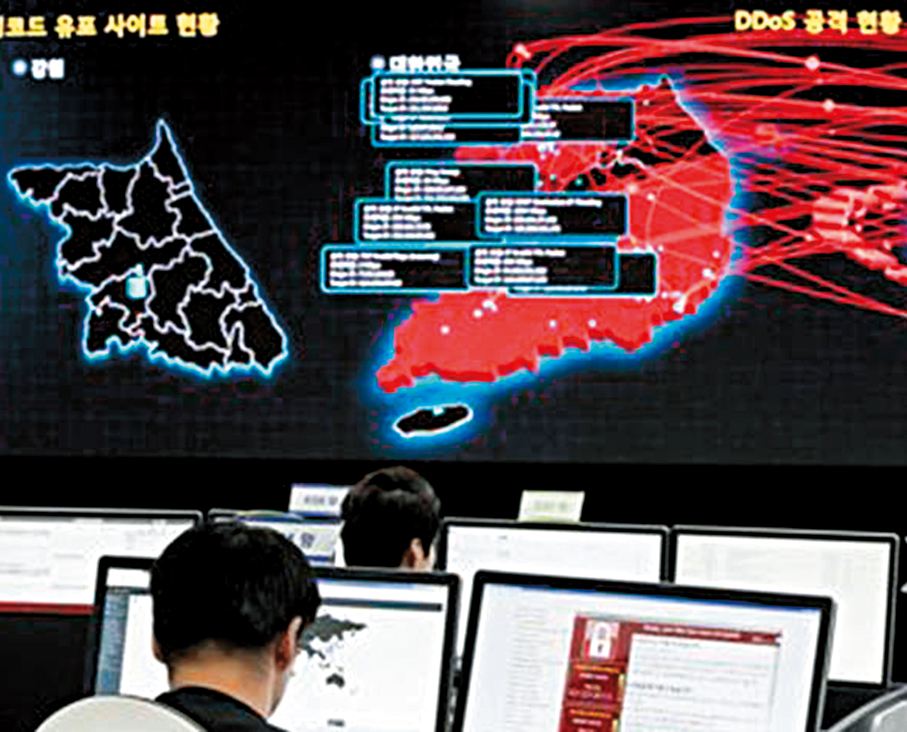
香港文匯報訊 全球流行程式設計語言Java於11月17日被揭有嚴重安全漏洞。美國初創科企Calif使用人工智能(AI)模型,在Java的記憶體功能中發現潛伏12年的高危漏洞「Java4Shell」。公司警告該漏洞或令使用Java的電腦系統暴露於黑客攻擊風險之中。Java被廣泛用於全球多國政府機構、企業、金融機構及關鍵軍事資訊系統,多國政府都已發出警報,這也是全球最近數周又一宗備受矚目的網絡安全事件。
Calif 表示,公司使用美國AI科企OpenAI尚未發布的模型GPT-6 Cyber,在Java虛擬的Base64解碼功能中發現這一漏洞。該漏洞能讓未經身份驗證的黑客遙距執行代碼、竊取敏感資料、控制受影響伺服器,嚴重情況下可能導致系統崩潰。Calif上月也在另一主流程式設計PHP中發現了高危漏洞,多國政府和企業都預防性關閉網站。
被形容為「經濟跳動的心臟」
Java是一種極為普及的程式語言,可通過其所屬的甲骨文公司(Oracle),以及開源Java開發套件獲取。如今幾乎全球所有頂尖企業,包括蘋果、亞馬遜等科企,以及眾多銀行、醫院和政府機構都使用Java。部分國家的關鍵行業包括國家安全系統、航空及電訊業均依賴Java運作。Calif將Java形容為「經濟跳動的心臟」,強調這一漏洞的出現可以說既出人意料,也非常嚴重。
韓公共部門使用率達72%
該漏洞被曝光後,美國、韓國、德國、英國與荷蘭等國家的監管機構均迅速公布情況,敦促企業和組織安裝修補應用程式。韓國政府調查發現,Java在韓國資訊系統中的使用率高達53%,在公共部門的使用率更達到72%。韓國總統府迅速召集多個政府機構舉行緊急會議,商討預防措施。美國網絡安全和基礎設施安全局(CISA)敦促甲骨文公司立即修補漏洞。德國和荷蘭網安機構指出,目前尚未發現利用該漏洞發起攻擊的已知個案。
甲骨文公司同日發布最新的JDK軟件,宣布已修補上述漏洞。網絡安全專家沃爾什向英國廣播公司(BBC)表示,Java的設計原意是透過在網上管理用戶記憶體,令資訊科技(IT)世界更加安全,出現這一漏洞確實出乎意料。網絡安全專家培德拉姆也稱,澳洲幾乎每間銀行都會使用Java管理關鍵交易數據,是次漏洞需盡快修補,避免危及關鍵金融系統、客戶及機構的數據。
業內人士指出,AI的快速發展正加劇網絡安全風險。AI讓黑客能更快識別並利用弱點,將企業修補漏洞的時間從數天壓縮至數小時甚至數分鐘。與此同時,企業利用AI頻繁掃描並緊急更新的做法,也在一定程度上降低了系統的穩定性。
近期全球接連發生多宗重大技術故障,包括美國國家安全局(NSA)系統故障、蘋果公司內部更新導致部分服務中斷、微軟多項服務全球「大死機」、全美航空系統故障一度停飛近5小時,以及摩根大通銀行系統故障等。美國國務卿魯比奧強調這些事件彼此無關,且官方未將其與Java漏洞掛鈎,但連串事故已凸顯關鍵資訊科技基礎設施的脆弱性。
