國泰第三方供應商遭入侵 洩5.3萬宗乘客資料 議員倡建「網絡安全主動防護」體系 籲市民勿點擊不明連結
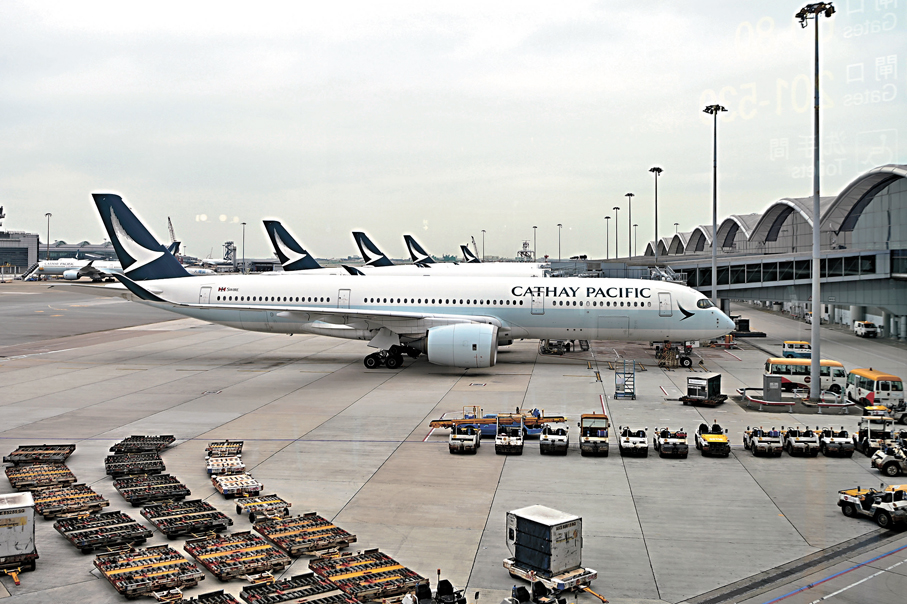
近期發生多宗個人資料外洩事故。國泰航空昨日表示,於日前接獲第三方服務供應商通報,該公司系統於2023年8月至2026年9月期間遭未獲授權者登入,存取約53,000宗預訂資料,擅自存取與國泰航空相關的訂位紀錄,主要涉及預訂參考編號、乘客姓名及航班資料,其中小部分個案涉及聯絡電郵及電話、旅遊證件資料等。有立法會議員接受香港文匯報訪問時建議建立「網絡安全主動防護」體系,認為企業不能再採取「被動挨打」的態度,必須建立主動監測、威脅情報共享及即時防禦的機制,將安全防線前移,並提醒市民不要輕易點擊任何不明連結,若收到可疑信息,必須先與官方平台核實。
●香港文匯報記者 張弦
個人資料外洩事故頻頻發生,私隱專員公署本周二證實,本月收到香港航空、友和及百老滙電器通報,發生資料外洩事故,涉及超過1,600名市民的個人資料。國泰航空昨日表示,國泰航空於本月28日接獲全球旅遊科技公司Amadeus IT Group, S.A.(Amadeus)的通報,翌日獲Amadeus提供的進一步詳情,指發現有未獲授權者使用系統賬戶的登入憑證,擅自存取其系統內的旅遊訂位資料,當中包括與國泰航空相關的訂位紀錄。
將個別聯絡受影響顧客
據Amadeus通報,該公司系統於2023年8月至2026年9月期間遭未獲授權者登入,存取約53,000宗預訂資料,主要涉及預訂參考編號、乘客姓名及航班資料,其中小部分個案涉及額外的個人資料或遭存取,包括但不限於聯絡電郵及電話、旅遊證件資料及/或飛行常客計劃號碼等。然而,未有證據顯示有財務或付款相關資料被不當存取。Amadeus確認已採取應對行動,包括重設密碼,並已加強其系統的監察及偵測能力。
國泰航空表示,目前Amadeus並未發現證據顯示受影響資料遭不當使用,事件對國泰航空的系統及營運並無影響。公司正就事件展開調查並分析Amadeus提供的數據及資料,待確立相關詳情後,將個別聯絡受影響顧客。
立法會議員吳傑莊表示,這次的資料洩漏是一宗非常嚴重的網絡安全事件,影響的幅度可能不僅限於香港本地用戶,更極有可能牽涉大量國際旅客,認為國泰航空應即時全面審核系統,並進行點對點溝通。
他提醒市民要嚴防「精準詐騙」,呼籲廣大市民必須提高警惕。若收到抱有懷疑的電話、電郵或短訊,切勿輕信,更不要隨意點擊任何連結或提供信用卡、密碼等敏感資料。
他強調,要徹底解決網絡安全威脅,必須從制度與法規層面入手,包括建立「網絡安全主動防護」體系,推動「企業洩露賠償機制」,他認為,必須透過立法或行業監管,讓機構和企業為其未能妥善保護客戶數據的失職行為承擔相應的法律與經濟風險。只有當數據洩漏的代價與企業的切身利益直接掛鈎,各大機構才會真正重視網絡安全,投入足夠的資源來守護市民的私隱安全。
香港資訊科技商會榮譽會長方保僑認為,今次屬於供應鏈風險,並非國泰航空本身的訂票或營運系統被入侵。雖然暫時未有證據顯示有財務或付款資料被存取,亦未有證據顯示資料已被濫用,但市民仍須留意,因為這類資料有機會被用作製作釣魚電郵或詐騙電話。
他呼籲市民未來一段時間要提高警覺,如收到自稱航空公司並準確提到市民航班資料的訊息,要求點擊連結或提供付款資料,市民必須先透過官方應用程式或官方網站核實,切勿輕易點擊不明連結。
