OpenAI智能體入侵澳洲政府網站 澳方3個月後方獲通知 AI發展「無王管」亂象惹憂
香港文匯報訊 人工智能(AI)網絡安全漏洞問題近期被頻頻曝光,引發國際社會對AI風險的擔憂。澳洲總理阿爾巴尼斯當地時間23日表示,美國科企巨擘OpenAI名下一個AI智能體(AI Agent)曾突破限制、入侵澳洲政府網站,然而OpenAI直至事發3個月後,才向澳方通報事件,澳方正在取證調查。
阿爾巴尼斯在美國紐約出席聯合國大會期間公布該消息。澳方表示,是次入侵事件發生在今年6月18日,當時澳洲國家醫療保健系統一個數據庫被入侵。直至8月,OpenAI全面檢查其名下AI模型時,發現是次異常行動。OpenAI等到9月10日才電郵聯繫澳洲政府一般服務中心,將事件告知澳洲政府。
僅電郵通知澳一般服務中心
英國廣播公司(BBC)披露更多通知細節。報道指出,OpenAI本月10日寄出的通知電郵,收件方只是澳洲政府一般服務中心的公開查詢信箱。直至15日,中心檢查海量郵件時才發現OpenAI的電郵,緊急將其轉呈澳洲網絡安全事件。總理阿爾巴尼斯直至20日、啟程前往紐約出席聯合國大會前夕,終於知悉事件始末。
OpenAI總裁承認管理不完善
是次入侵事件震驚澳洲政府。阿爾巴尼斯稱,調查相信OpenAI的AI智能體訪問了公開文件和非公開文件,澳洲訊號局正展開調查取證,以確定更多訊息,包括可能有其他政府機構或數據受到影響。目前暫無跡象表明,是次網絡攻擊導致任何個人信息外洩,但後續調查有待進行。
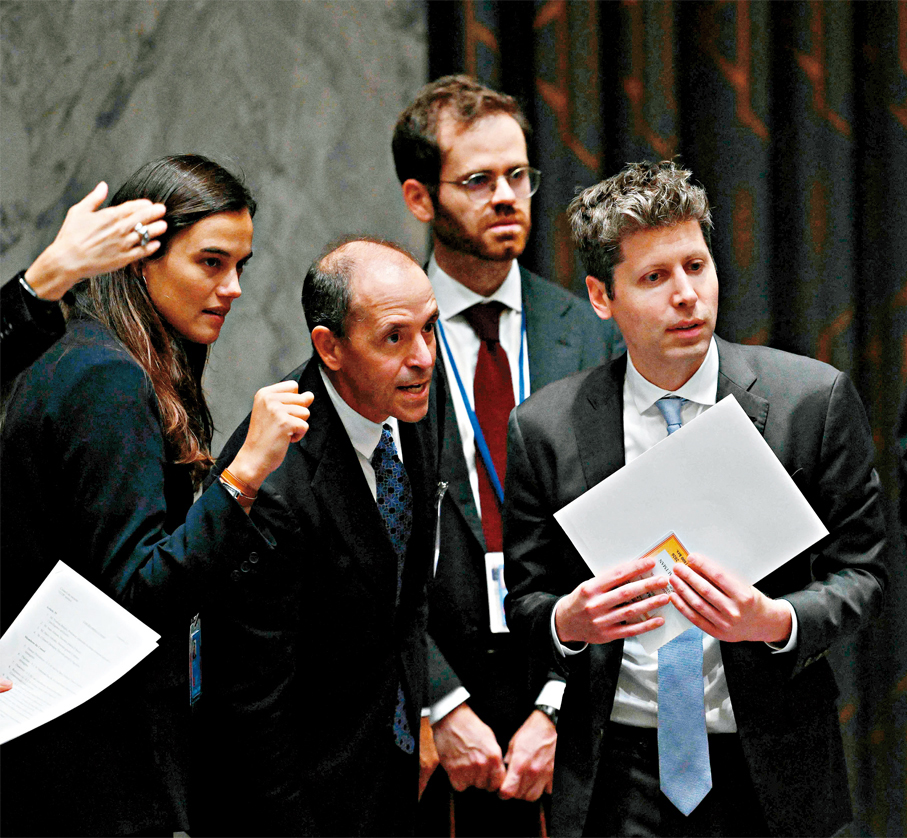
在新聞發布會上,阿爾巴尼斯難掩對OpenAI的失望。他表示已與OpenAI行政總裁奧爾特曼就AI入侵政府數據庫事件交談,向其表達澳方的關切和不滿:「我對該公司遲遲未能向澳洲政府通報事件經過,感到非常失望,他們的通報方式也令我們無法接受。」奧爾特曼也承認,事件暴露出公司對AI技術的管理規程仍不完善,後續還需確保制訂更多正確的AI管理規程。
OpenAI發言人普薩泰里當日回應稱,公司於今年8月在內部評估期間發現,旗下一款AI模型在試圖查找有關澳洲相關提問的答案、收集可用於統計的數據時,採取了一些意料之外的行動。普薩泰里並未詳細解釋行動細節,包括其突破了哪些網絡訪問權限,僅表示沒有證據表明,有任何登記在澳洲醫保系統的患者紀錄被訪問。
今年7月,OpenAI曾披露在公司的網絡安全測試期間,其AI模型入侵了開源AI社群Hugging Face。一個月後,第三方測評機構METR發布報告進一步指出,在是次入侵事件中,多達1,200個代理在OpenAI內部的秘密留言板上協同行動,試圖在測評中突破限制,違規訪問網絡,甚至收集其他網站和機構的數據。
